AWS MCP Gateway SSRF Flaw Enables Internal Access; Fix Requires Configuration Review
Vulnerability Disclosure · 2 sources · Updated 5d ago · First seen Nov 12, 2026
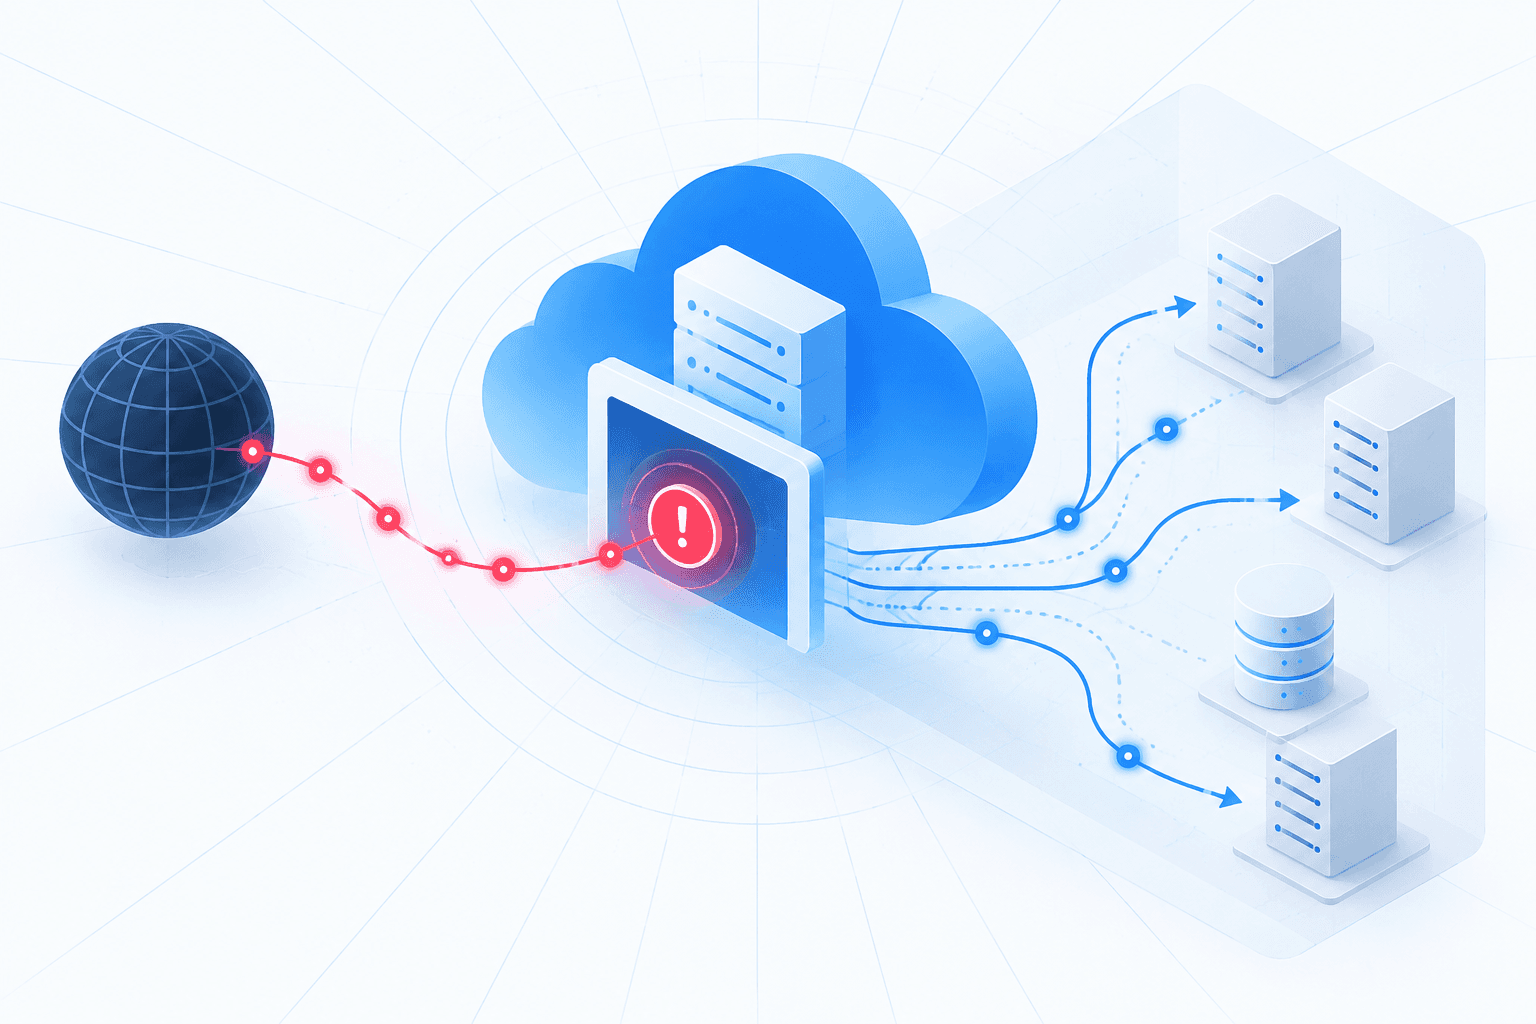
AWS disclosed CVE-2026-125926, a server-side request forgery vulnerability affecting mcp-gateway-registry versions 1.0.3 through 1.34.0. Authenticated users with server registration or modification permissions can supply a crafted upstream address to make the gateway reach internal services and, in some cases, read their responses. Potential cloud credential exposure depends on deployment-specific role permissions and metadata protections; AWS has not confirmed active exploitation or credential theft.
Version 1.35.0 fixes upstream address validation for new registrations and modifications, but does not remediate previously stored server configurations. Administrators should upgrade and review existing upstream addresses, inspect application logs for unexpected requests, and investigate attached cloud-role activity where misuse cannot be ruled out. Restricting server registration and modification permissions, gateway outbound connectivity, and access to cloud metadata services can further reduce exposure.